
Neue MobileMe-Phishing-Welle läuft ins Leere
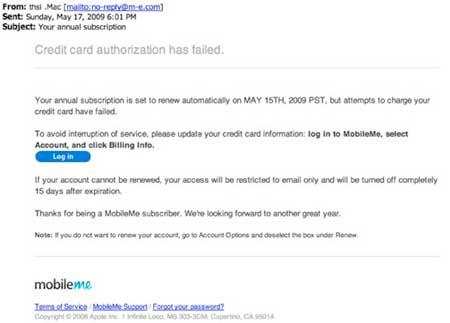
MobileMe-Kunden in den USA haben in den letzten Tagen eine täuschend echt wirkende E-Mail des MobileMe-Teams erhalten, in der behauptet wurde, die angegebenen Kreditkarteninformationen seien falsch und man möge sie bitte korrigieren. Dazu wurde ein Button angezeigt, der die Benutzer wohl auf eine Seite führen sollte, auf der er seine Daten eingeben - und dann an dubiose Quellen weiterleiten sollte. Denn Apple verschickte diese E-Mail nicht.
Glücklicherweise aber führte der Link auf eine Seite, die es schon nicht mehr gab, so dass auch ahnungslose Leser vor der plötzlichen Kontoräumung verschont wurden.
Grundsätzlich aber sollte man das als Warnung sehen, NIEMALS seine Kontodaten einzugeben, wenn man von einer E-Mail dorthin geführt wird. Wer sich unsicher ist, sollte sich direkt als MobileMe-Kunde anmelden und dort auf der Website seine Kontodaten überprüfe.